Apa yang Perlu Disiapkan Perusahaan Indonesia Sebelum Konflik Global Menyentuh Infrastruktur Teknologinya
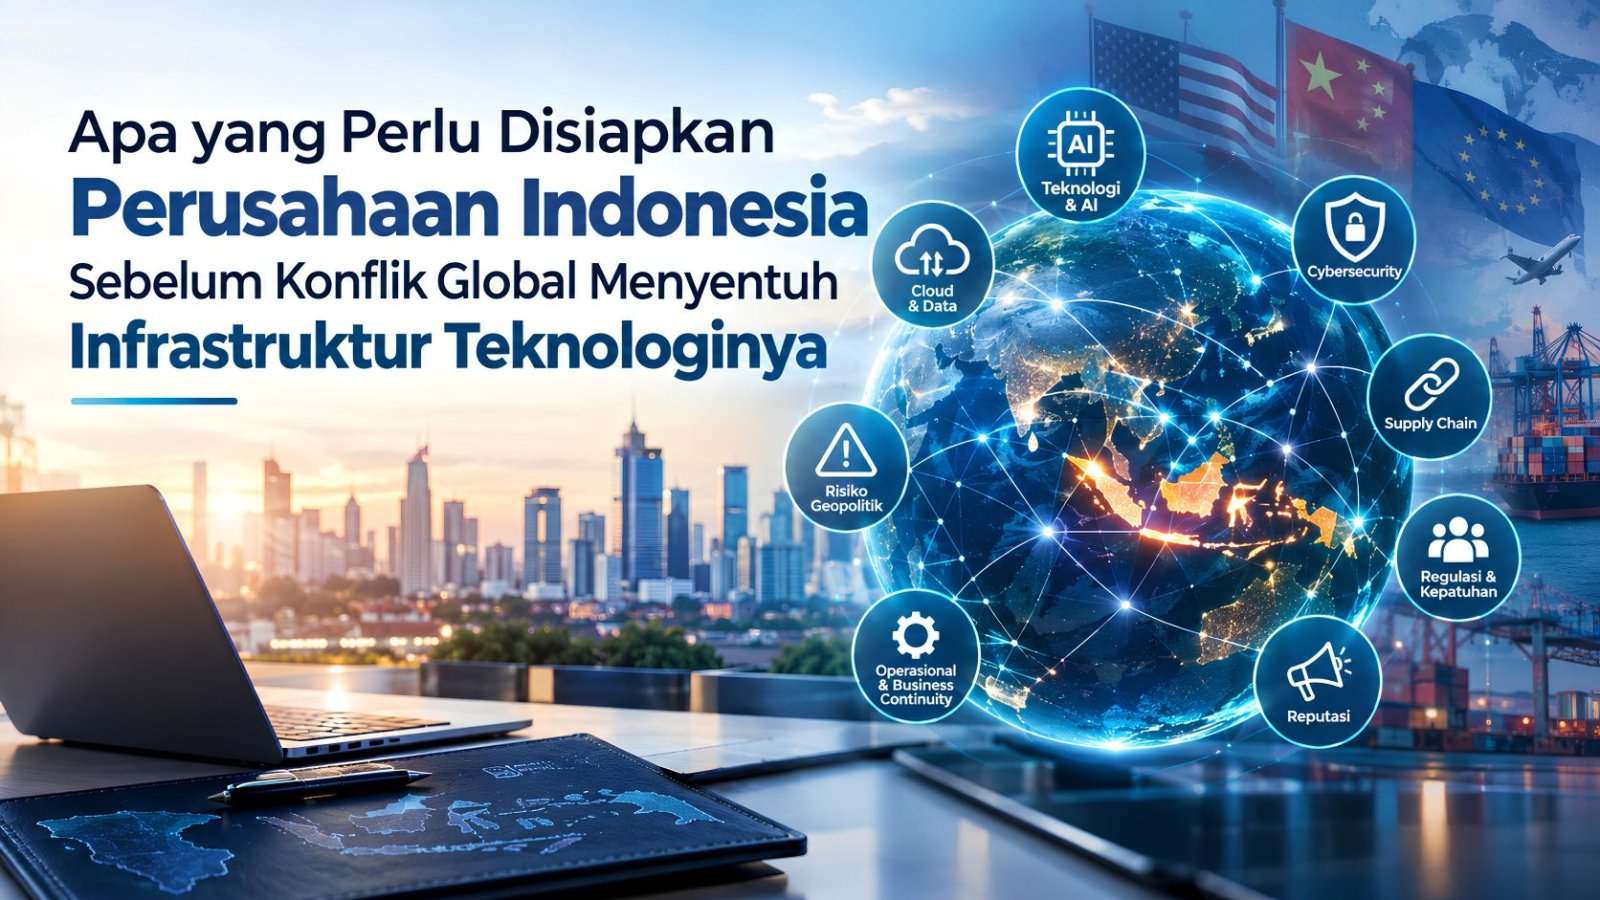
Perusahaan Indonesia mungkin tidak beroperasi di wilayah perang, tetapi teknologi yang menopang bisnis mereka berada di dalam jaringan global yang sangat terhubung. Cloud dapat berasal dari Amerika Serikat, perangkat jaringan dari China atau Eropa, chip diproduksi melalui rantai pasok lintas negara, sementara AI bergantung pada model, GPU, API, pusat data, dan software yang sebagian besar berada di luar kendali perusahaan.
Karena itu, memasuki 2027, risiko geopolitik bagi perusahaan Indonesia kemungkinan tidak selalu terlihat seperti geopolitik. Dampaknya bisa muncul sebagai cloud yang tidak dapat diakses, vendor yang gagal memberikan update, spare parts yang tertunda, supply chain software yang terganggu, serangan siber, perubahan aturan lintas negara, atau kampanye disinformasi yang memicu krisis reputasi.
World Economic Forum menempatkan geoeconomic confrontation sebagai salah satu risiko global paling serius menuju 2028. Kompetisi antarnegara semakin melibatkan perdagangan, teknologi, supply chain, regulasi, sanctions, infrastructure, dan cyber capabilities sebagai instrumen kekuatan. Bagi perusahaan Indonesia, ini berarti cybersecurity, AI governance, procurement, third-party risk, legal, komunikasi, dan business continuity tidak lagi dapat dikelola secara terpisah.
Seperti apa risikonya bagi perusahaan Indonesia?
Bayangkan perusahaan manufaktur Indonesia menggunakan industrial software dan cloud monitoring dari vendor global. Ketegangan antarnegara kemudian memicu pembatasan teknologi yang mengenai salah satu sub-vendor penting. Update software tertunda, spare parts sulit diperoleh, maintenance mulai terganggu, dan procurement harus mencari substitusi yang belum tentu kompatibel. Produksi mungkin tidak langsung berhenti, tetapi dalam beberapa minggu operational resilience mulai melemah.
Skenario lain dapat terjadi di sektor finansial. Sebuah bank menerima instruksi transfer melalui voice cloning senior executive. Pelaku sudah mengumpulkan informasi mengenai struktur organisasi, supplier, dan gaya komunikasi pejabat bank sehingga permintaan tersebut terlihat meyakinkan. Jika pada saat bersamaan muncul video deepfake yang seolah-olah menunjukkan manajemen mengakui sistem bank telah diretas, fraud yang awalnya bersifat teknis dapat cepat berubah menjadi krisis kepercayaan.
Perusahaan yang memiliki investor, principal, atau partner asing juga menghadapi risiko berbeda. Ketika ketegangan geopolitik meningkat, sebuah perusahaan dapat dituduh membawa kepentingan negara tertentu. AI dapat digunakan untuk membuat memo palsu, screenshot percakapan, video sintetis, atau narasi mengenai kebocoran data. Jika sentimen publik ikut membesar, corporate communication, cybersecurity, legal, HR, dan risk harus bergerak bersama.
Di sektor e-commerce atau digital platform, ketergantungan terhadap satu cloud ecosystem juga dapat menjadi risiko. Gangguan regional selama beberapa jam dapat berkembang dari technical outage menjadi business crisis ketika transaksi tertunda, merchant kehilangan akses inventory, logistics kehilangan visibility, dan customer service kewalahan.
Telco menghadapi exposure yang lebih luas lagi karena bergantung pada submarine cable, fibre optic, satellite connectivity, perangkat jaringan, energy supply, software, dan vendor global. Gangguan kabel bawah laut yang terjadi bersamaan dengan DDoS attack dapat menyebabkan congestion, latency, dan gangguan yang menyebar ke bank, cloud, platform digital, dan enterprise customers.
Rumah sakit juga tidak kebal. Medical equipment dapat bergantung pada software update dan spare parts dari vendor asing. Jika supply chain terganggu atau principal tidak dapat memberikan diagnostic support, resiliencenya dapat turun meskipun sistem rumah sakit sendiri tidak pernah diretas.
Hal serupa berlaku di pertambangan, energi, dan industri berat. Operational technology semakin terkoneksi dengan cloud, AI, satellite connectivity, dan vendor internasional. Sebuah ransomware attack terhadap corporate system yang terjadi bersamaan dengan export restriction terhadap supplier equipment dapat menghasilkan cyber risk, operational risk, dan supply-chain risk dalam satu waktu.
Agentic AI menambah jenis risiko baru
Risiko berikutnya muncul ketika AI bergerak dari sekadar memberikan jawaban menjadi sistem yang mampu melakukan tindakan.
AI agent dapat membaca email, mengakses database, membuat purchase request, memperbarui CRM, berkomunikasi dengan supplier, atau menjalankan workflow. Jika permission terlalu besar atau agent menerima malicious instruction, dampaknya tidak lagi sekadar output yang salah. Agent dapat melakukan tindakan yang salah secara langsung.
Karena itu perusahaan perlu mulai mengelola tidak hanya user identity, tetapi juga machine identity dan machine authority. Organisasi harus mengetahui siapa pemilik setiap AI agent, data apa yang dapat diakses, tindakan apa yang boleh dilakukan, kapan human approval diperlukan, dan bagaimana seluruh aktivitasnya dicatat.
Regulatory fragmentation juga perlu diantisipasi
Perusahaan Indonesia yang terhubung dengan pasar internasional akan semakin berhadapan dengan berbagai aturan sekaligus: AI regulation, data protection, cybersecurity, cross-border data, sanctions, export controls, dan aturan sektoral.
Sebuah perusahaan digital Indonesia misalnya dapat memiliki customer dari beberapa negara ASEAN, menggunakan cloud global, dan memakai model AI dari Amerika Serikat. Perubahan regulasi di satu negara atau perubahan terms of service dari provider dapat langsung memengaruhi operasinya.
Karena itu pemilihan vendor teknologi tidak lagi semata-mata menjadi keputusan teknis. Lokasi data, origin teknologi, ownership provider, governing law dalam kontrak, interoperability, dan exit mechanism akan semakin menentukan risiko.
Kondisi ini menunjukkan bahwa kompetensi profesional di bidang teknologi ke depan tidak cukup berhenti pada kemampuan teknis. Praktisi data, IT, cybersecurity, manajemen risiko, legal, komunikasi, procurement, dan HR juga perlu memiliki kemampuan membaca bagaimana perubahan geopolitik dapat menjalar menjadi risiko digital dan keputusan bisnis. Bagi perusahaan, literasi ini penting karena banyak krisis digital tidak lagi datang melalui satu pintu. Satu gangguan dapat sekaligus menjadi isu teknologi, hukum, reputasi, SDM, vendor, dan business continuity.
Apa yang perlu disiapkan perusahaan Indonesia?
Pertama, perusahaan perlu membuat peta ketergantungan digital kritis. Jangan hanya mendata hardware dan software, tetapi juga cloud, AI models, API, identity provider, connectivity, payment system, data provider, cybersecurity tools, operational technology, serta sub-vendor yang menopangnya. Pertanyaan sederhananya: jika satu dependency hilang selama tiga hari, fungsi bisnis apa yang berhenti?
Kedua, perusahaan perlu memperluas third-party risk menjadi geopolitical third-party risk. Penilaian vendor sebaiknya mulai memasukkan negara asal teknologi, ownership, lokasi data, sanctions exposure, ketergantungan kepada sub-vendor, substitutability, dan kemungkinan pembatasan teknologi.
Ketiga, procurement untuk teknologi kritis perlu memasukkan audit rights, data portability, interoperability, incident notification, transition assistance, dan exit mechanism. Vendor lock-in tidak selalu dapat dihindari, tetapi biaya dan konsekuensi untuk keluar harus sudah diketahui sebelum krisis terjadi.
Keempat, perusahaan perlu membangun AI governance sebelum agentic AI berkembang terlalu jauh. Inventory AI, ownership, permission, human oversight, audit trail, dan incident response perlu dirancang sejak awal.
Kelima, perusahaan perlu meningkatkan literasi risiko geopolitik dan digital secara lintas fungsi. Tim manajemen risiko perlu memahami bagaimana konflik dan sanctions dapat memengaruhi vendor dan supply chain. Tim IT perlu memahami jurisdictional risk dari cloud dan AI provider. Komunikasi perlu mampu menghadapi deepfake dan disinformasi. Legal perlu membaca cross-border data, sanctions, dan contract exposure. HR perlu memahami social engineering, synthetic identity, dan risiko manusia ketika AI semakin masuk ke workflow.
Untuk membangun baseline kompetensi yang lebih kuat, perusahaan juga dapat mendorong personel terkait mengikuti sertifikasi manajemen risiko digital, cybersecurity, dan AI governance yang sesuai dengan tanggung jawab masing-masing. Tujuannya bukan sekadar menambah kredensial, tetapi membangun bahasa dan metode yang sama dalam mengidentifikasi, mengukur, memitigasi, dan mengeskalasi risiko.
Terakhir, perusahaan perlu rutin melakukan scenario-based tabletop exercise yang tidak berhenti pada simulasi dampak, tetapi memaksa organisasi mengambil keputusan.
Misalnya, apa yang dilakukan jika cloud provider tidak tersedia selama 72 jam? Siapa yang berwenang melakukan failover? Fungsi apa yang diprioritaskan? Kapan customer harus diberi tahu?
Jika muncul deepfake CEO yang meminta transfer dana, siapa yang memverifikasi, apakah transaksi tertentu langsung dihentikan, dan siapa yang memberikan klarifikasi resmi?
Jika vendor asing terkena sanctions, apakah perusahaan langsung bermigrasi, berapa lama toleransi transisinya, dan teknologi alternatif apa yang tersedia?
Jika muncul kampanye disinformasi dengan sentimen anti-asing, kapan masalah tersebut masih menjadi reputational issue dan kapan berubah menjadi business continuity issue?
Latihan seperti ini membuat perusahaan tidak hanya mengetahui risiko, tetapi juga berlatih mengambil keputusan ketika informasi belum lengkap, waktu terbatas, dan banyak fungsi harus bergerak bersamaan.
2027 bukan soal menebak perang berikutnya
Tidak ada perusahaan Indonesia yang dapat memprediksi konflik mana yang akan membesar, teknologi apa yang akan dibatasi, vendor mana yang menjadi politically sensitive, atau infrastructure mana yang akan terganggu pada 2027.
Yang dapat dilakukan adalah memahami bagaimana external shock dapat masuk melalui dependency yang sudah ada, membangun kompetensi lintas fungsi, memperkuat governance, dan melatih keputusan sebelum krisis benar-benar terjadi.
Bagi Indonesia, ini semakin penting karena cloud adoption, data center, AI, digital financial services, dan industrial systems berkembang sangat cepat. Semakin terkoneksi perusahaan, semakin banyak pula dependency yang harus dikelola.
Karena itu, technology governance tidak lagi hanya berbicara tentang compliance atau keamanan sistem. Ia juga berbicara tentang kesiapan manusia, kualitas keputusan, dan kemampuan perusahaan untuk tetap beroperasi ketika lingkungan geopolitik dan teknologi berubah secara tiba-tiba.
Dalam dunia yang semakin terfragmentasi, perusahaan yang paling resilient bukan selalu yang menggunakan teknologi paling canggih, tetapi yang paling memahami ketergantungannya, paling siap mengambil keputusan, dan paling cepat beradaptasi ketika satu bagian dari ekosistem digitalnya terganggu.